Göreve uygun erişim
Her rol yalnız sorumluluğuyla ilgili modül ve işlemleri görür.
Her çalışana işini yapacak kadar erişim verin; büronun hassas alanlarını görev dışı kullanıma kapatın.
Bir hukuk bürosunda ortak, avukat, sekreter, stajyer ve muhasebe çalışanının aynı ekranları ve aynı işlemleri görmesi gerekmez. Özellikle müvekkil hesapları, personel bilgileri, UYAP işlemleri ve kıymetli evrak gibi alanlarda 'menü görünmüyor' demek tek başına yeterli değildir; sayfanın kendisi ve ekleme, değiştirme ya da silme işlemleri de aynı kurala uymalıdır.
HUKBİS Rol ve Yetki Yönetimi, bürodaki temel görev gruplarını hazır bir başlangıç olarak sunar ve görüntüleme, ekleme, düzenleme, silme izinlerini modül bazında yönetir. Gerektiğinde belirli bir kullanıcıya rolünden farklı özel izin tanımlanabilir; menü ile doğrudan sayfa erişimi aynı merkezi kararı kullandığı için yetkilendirme, yazılımcıya tek tek ekran kapattırılan kırılgan bir iş olmaktan çıkar.
Her rol yalnız sorumluluğuyla ilgili modül ve işlemleri görür.
Bir kaydı görmek, eklemek, düzenlemek ve silmek ayrı ayrı sınırlandırılabilir.
Menüdeki görünürlük ile adresi doğrudan açma denetimi aynı yetki kuralına dayanır.
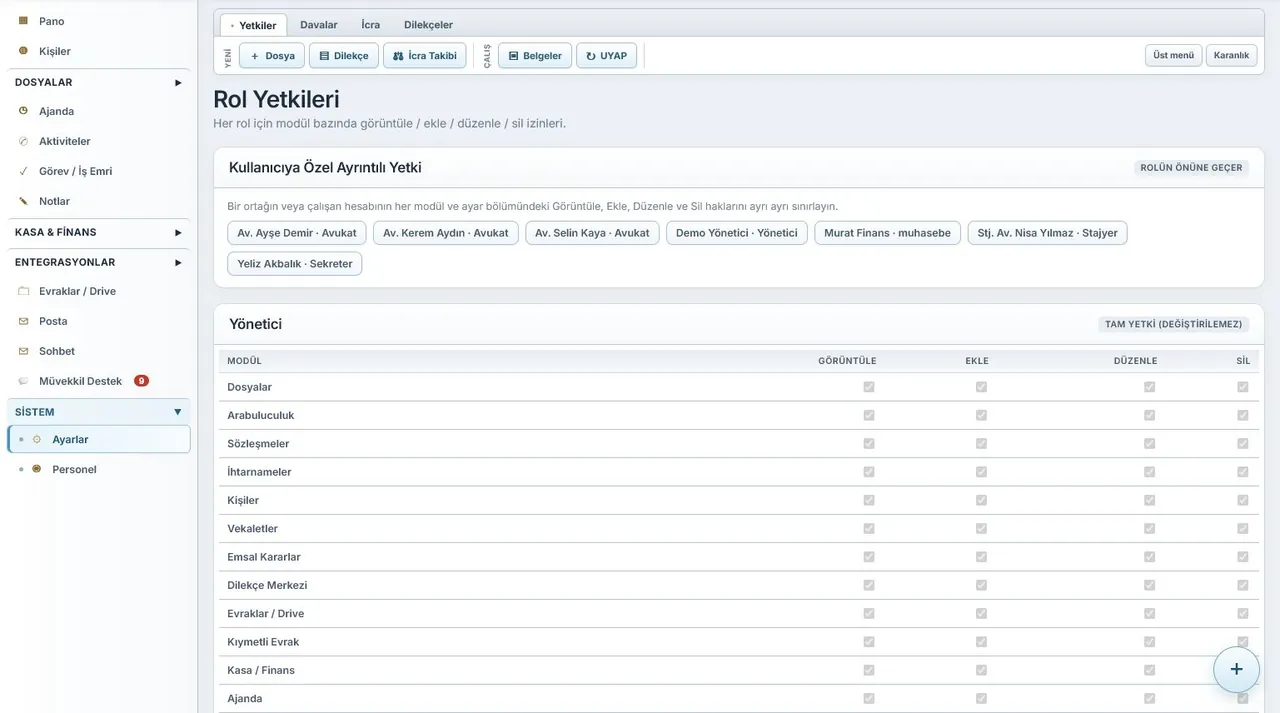
Hazır roller, yeni kullanıcı açarken her izni sıfırdan düşünme ihtiyacını azaltan bir temel sağlar.
Her önemli modül için temel işlemler ayrı izinler olarak ele alınır.
Rol ortak standardı korurken kullanıcıya özel izin, belirli bir sorumluluğu kontrollü biçimde karşılar.
Kullanıcı arayüzü ve gerçek sayfa erişimi aynı yetki kaynağına başvurur.
Rol temel düzeni kurar, gerektiğinde dar kapsamlı kullanıcı istisnası eklenir.
Çalışanın ortak, avukat, sekreter, stajyer veya muhasebe sorumluluğunu netleştirin.
Göreve en yakın hazır rolü seçerek temel modül ve işlem izinlerini uygulayın.
Yalnız gerekiyorsa belirli modül için kullanıcıya özel izin ekleyin veya izni kaldırın.
Menü, sayfa ve işlem izinlerinin çalışanın gerçek görev düzeniyle uyumunu kontrol edin.
Dosya modülünde görüntüleme, ekleme ve düzenleme açılır; silme izni yönetici rolünde bırakılır.
Bütün avukat rolünü genişletmeden yalnız ilgili kullanıcıya gerekli mali işlem izni verilir; görev bitince özel izin kaldırılır.
Modül menüde görünmez; sayfa adresi doğrudan açılmaya çalışıldığında da aynı yetki denetimi erişimi reddeder.
Sekreter menüde görmediği bir modüle adresi yazarak da giremez; menü ve gerçek rota aynı yetki kararını kullanır.
Büronuzun kullanıcılarını, dosyalarını, evraklarını ve UYAP işlerini başka büroların kayıtlarından ayrı tutun.
Kritik UYAP işlemlerinde hangi kullanıcı, büro bilgisayarı ve e-imza sertifikasının kullanıldığını kayıt altına alın.
Personel kartı, izin, avans, masraf ve cari ilişkilerini tek modülde yönetin.
Ortak demo bürosunu tek tıkla açın ya da kendi verinizle çalışacağınız 14 günlük ücretsiz deneme bürosu isteyin. Kurulum, sunucu veya kredi kartı gerekmez.